Une analyse post-mortem veut dire : un examen structuré, fait après coup, d’un incident, d’un projet ou d’une publication ratée, pour comprendre ce qui s’est passé, pourquoi c’est arrivé, et comment éviter que ça se reproduise. Le terme vient de la médecine légale (l’autopsie, « après la mort ») mais s’applique en entreprise à tout événement terminé, réussi ou raté, qu’on veut disséquer sans tabou.
D’où vient le terme et à quoi il sert vraiment
Selon Wikipédia, la « postmortem documentation » désigne un document rédigé après un incident pour en garder la trace, l’analyser et en tirer des actions correctives. L’idée n’est pas de pointer un coupable mais de documenter ce qui s’est bien passé, ce qui a été livré, ce qui reste en suspens, et ce qui pourrait être mieux fait la prochaine fois, comme le rappelle le guide publié par FourWeekMBA.
Dans le monde du logiciel et des infrastructures, le post-mortem s’est imposé via la pratique SRE (Site Reliability Engineering) popularisée par Google : chaque incident de production un peu sérieux déclenche un document qui raconte la chronologie, l’impact et les causes. Atlassian, dans son guide sur la gestion des incidents, décrit le post-mortem comme un processus qui doit suivre des bonnes pratiques précises pour être utile et pas seulement administratif.
Post-mortem et rétrospective agile : la nuance
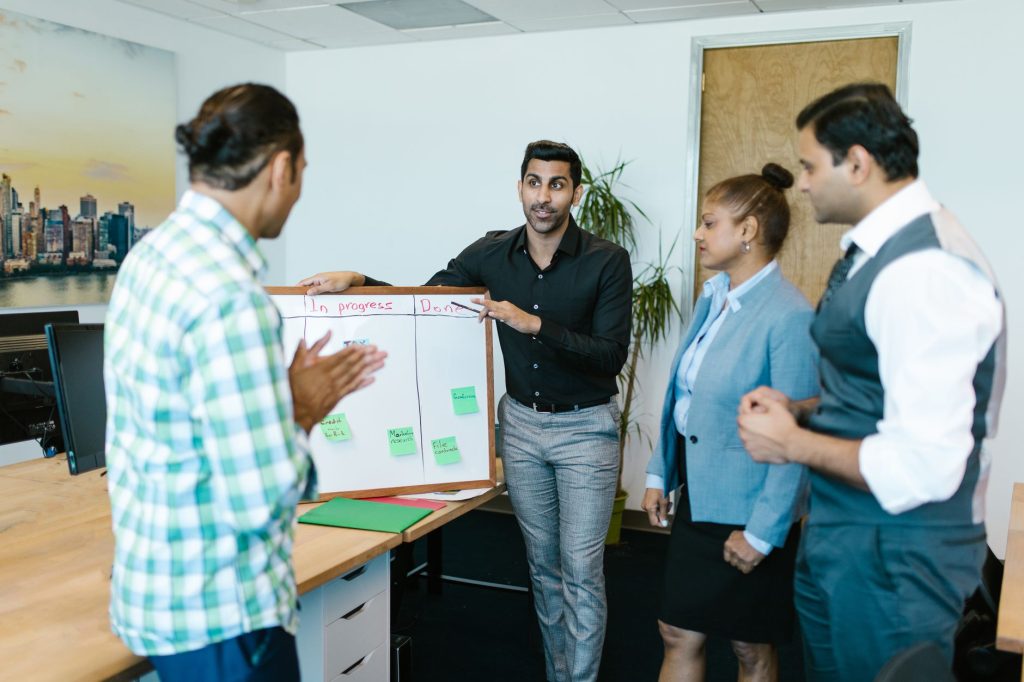
Beaucoup confondent post-mortem et rétrospective de sprint. D’après les ressources consultées, en contexte agile les rétrospectives affinent les processus et la communication après chaque sprint, tandis que les post-mortems, plus larges, interviennent après les grandes publications, les itérations à enjeux élevés, ou les expériences qui ont échoué. Le post-mortem a donc une portée plus ponctuelle et plus profonde : il regarde un événement précis, pas un cycle de travail récurrent.
Pour une équipe qui fait de la mise en production continue, cette distinction compte : un pipeline CI/CD mal conçu peut multiplier les incidents qui méritent chacun leur propre post-mortem, même si l’équipe tient déjà ses rétrospectives hebdomadaires.
Le principe « blameless » : la base de toute analyse utile
Les guides spécialisés sur le post-mortem d’incident insistent tous sur un point : le document doit être « blameless », c’est-à-dire sans reproche nominatif. La bonne pratique consiste à décrire ce que le système a permis, pas qui a commis une erreur : on écrit « nous n’avions pas de surveillance sur cette condition » plutôt que « telle personne s’est trompée ». Les rôles ou les équipes sont mentionnés dans le récit seulement quand c’est utile pour reconstituer la réponse, jamais pour juger une intention ou un caractère.
Cette approche évite deux écueils classiques : la chasse au coupable qui fait taire les équipes, et le document trop léger qui ne sert à rien. À l’inverse, un gabarit avec des dizaines de champs obligatoires encourage le remplissage creux et ralentit les analyses d’incidents simples, mieux vaut un modèle unique, appliqué systématiquement, qu’un formulaire interminable.
Les sections qu’on retrouve dans un bon post-mortem
D’après les modèles de post-mortem d’incident consultés (type SRE/DevOps), un document complet comporte généralement :
- Résumé : ce qui a cassé, pendant combien de temps, ce qui a résolu le problème.
- Impact : utilisateurs touchés, revenu perdu, budget d’erreur consommé.
- Chronologie : du déclenchement à la récupération vérifiée, avec horodatages et preuves.
- Cause racine : la condition systémique la plus profonde derrière l’incident, pas seulement le symptôme visible.
- Actions : des mesures correctives vérifiables, pas de simples intentions.
La méthode des « 5 pourquoi »
Pour remonter à la cause racine, la méthode recommandée consiste à demander « pourquoi » à chaque réponse obtenue, et à répéter l’opération au moins cinq fois pour découvrir les facteurs profonds derrière un problème apparent. C’est cette insistance qui distingue un vrai post-mortem d’un simple compte-rendu d’incident.
Post-mortem produit vs post-mortem d’incident technique
Le terme s’utilise aussi hors de la technique pure : un lancement produit qui échoue, une campagne marketing qui ne décolle pas, un projet qui dérape en délai ou en budget peuvent chacun faire l’objet d’un post-mortem. La logique reste la même, brainstorming d’équipe pour identifier les points forts et faibles qui se démarquent, puis analyse des facteurs derrière les grands succès ou les revers, en limitant la sélection aux éléments dont l’équipe peut tirer le plus d’enseignements.
Sur le volet produit, identifier les causes et les étapes d’un post-mortem produit demande souvent de croiser données d’usage et retours qualitatifs, un exercice différent d’un post-mortem purement technique centré sur les logs et la supervision.
Pourquoi ça ne suffit plus toujours sur les environnements récents
Un post-mortem classique s’appuie sur des traces exploitables : logs, métriques, chronologie précise. Sur certains environnements modernes, la collecte de preuves devient plus difficile et le document risque de rester incomplet. C’est un point déjà soulevé à propos de l’analyse post-mortem sur les versions récentes de Windows, où certains signaux disparaissent avant même d’être consultés.
Un prestataire à trouver ?
Dites quelle famille d’entreprise vous cherchez et dans quelle commune : la demande est enregistrée, jamais envoyée automatiquement à une entreprise.
Comment démarrer sans y passer des jours
Un premier post-mortem n’a pas besoin d’être parfait. Les ressources consultées recommandent de commencer simple : un document, une norme explicite annoncée par un responsable qui publie lui-même le premier post-mortem sur un échec réel et affirme clairement que personne ne sera sanctionné pour l’incident relaté. C’est cette étape symbolique qui installe durablement la culture blameless dans une équipe, bien plus qu’un gabarit sophistiqué.
Pour les équipes qui pilotent leur infrastructure en continu, croiser ces enseignements avec les évolutions attendues sur les pipelines CI/CD aide à transformer les actions correctives d’un post-mortem en changements concrets plutôt qu’en liste de bonnes intentions.